
Speciale cybersicurezza · 1 di 6
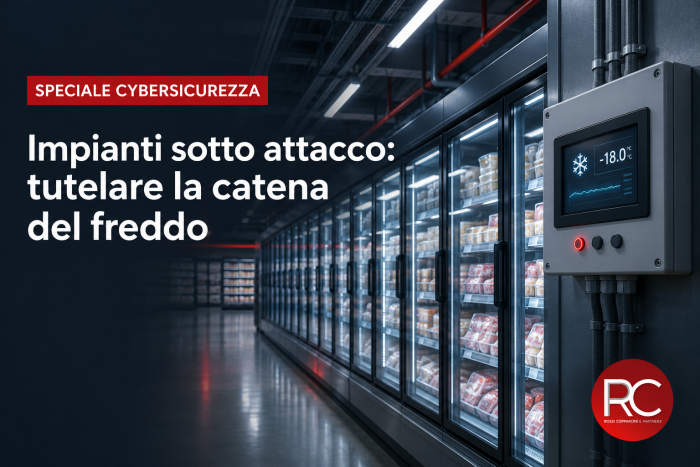
Un attacco rende indisponibile il sistema che registra le temperature di un magazzino refrigerato. Le celle continuano a funzionare, ma l’operatore non riesce a verificare i dati dell’ultima notte. In un altro scenario, l’incidente interessa gli allarmi o il controllo remoto dell’impianto. Sono esempi ipotetici che mostrano perché la sicurezza informatica, nella filiera alimentare, può diventare una questione di sicurezza del prodotto.
Il problema non si esaurisce nel riavviare il software. Occorre stabilire che cosa sia accaduto agli alimenti, quanto siano attendibili le registrazioni disponibili e quali decisioni assumere sulle partite coinvolte. Un sistema tornato accessibile non dimostra, da solo, che la catena del freddo sia stata rispettata durante l’interruzione.
La responsabilità dell’operatore resta centrale
Il regolamento (CE) 852/2004 pone in capo all’operatore del settore alimentare la responsabilità principale per la sicurezza degli alimenti e disciplina il mantenimento della catena del freddo e le procedure basate sui principi HACCP. Il regolamento (CE) 178/2002 vieta l’immissione sul mercato di alimenti a rischio e regola rintracciabilità, ritiro e informazione alle autorità.
Da questi obblighi discende un’esigenza operativa: quando un processo dipende da strumenti digitali, la valutazione dei pericoli deve confrontarsi anche con la perdita o l’alterazione delle informazioni su cui si fondano i controlli. Non significa trasformare ogni guasto informatico in un’allerta alimentare. Significa evitare che il carattere digitale dell’incidente nasconda un possibile problema di conservazione.
Decidere sui prodotti sulla base di elementi attendibili
Nel caso ipotizzato, una scelta prudente è identificare e segregare le partite potenzialmente interessate, raccogliendo gli elementi necessari alla valutazione del responsabile della sicurezza alimentare. Possono rilevare misurazioni indipendenti, durata dell’anomalia, caratteristiche dei prodotti, registrazioni dei trasporti e informazioni sulla manutenzione. Non esiste una temperatura universale o un tempo di tolleranza valido per qualsiasi alimento.
L’assenza di una registrazione digitale non prova automaticamente il deterioramento; neppure consente di dichiarare sicuri i prodotti senza ulteriori accertamenti. La decisione deve essere motivata e riferita alle partite identificabili. Se ricorrono le condizioni dell’articolo 19 del regolamento 178/2002, occorre attivare il ritiro e informare le autorità competenti; quando necessario, si aggiungono informazione ai consumatori e richiamo.
Durante la gestione conviene tenere unite la documentazione alimentare e quella tecnica: quando è comparsa l’anomalia, quali dati sono mancati, quali controlli alternativi sono stati effettuati, chi ha autorizzato la destinazione dei prodotti. La ricostruzione serve anche per contestazioni dei clienti, rapporti con assicuratori e possibili azioni verso i fornitori.
Prevenire le dipendenze che bloccano i controlli
La verifica dovrebbe comprendere accessi di manutenzione, protezione delle credenziali, separazione degli ambienti informatici e disponibilità di registrazioni recuperabili. Per gli impianti, ogni intervento di isolamento o arresto deve essere valutato con i tecnici competenti, tenendo conto delle conseguenze fisiche: interrompere indiscriminatamente una connessione o un’alimentazione può aggravare il problema.
Anche il contratto conta. Chi controlla gli allarmi fuori orario? Chi conserva i dati e per quanto tempo? Quale assistenza è disponibile se si blocca il servizio remoto? Come si esportano le registrazioni al cambio del gestore? Un generico impegno alla manutenzione lascia spesso irrisolte proprio le domande che emergono nell’emergenza.
Per alcune imprese della produzione, trasformazione e distribuzione alimentare può rilevare anche il d.lgs. 138/2024. L’applicazione della disciplina NIS va verificata caso per caso, considerando attività effettive, requisiti e decorrenze; non può essere dedotta dalla sola presenza di frigoriferi o di un punto vendita.
Un’assistenza che collega diritto, impianti e HACCP
RPC può affiancare l’impresa nella gestione delle responsabilità, delle comunicazioni e dei contratti, coordinando il confronto con gli specialisti necessari. Le competenze del Dott. Cristian Federiconi nell’analisi informatica possono integrarsi con quelle di Sara Giammarini, partner dello Studio per sicurezza, qualità e HACCP, ciascuno nel proprio ambito e secondo l’incarico definito.
L’obiettivo è collegare i fatti tecnici alle decisioni sul prodotto, conservando elementi utili a dimostrare come l’azienda abbia reagito. Per una valutazione preventiva dei processi e degli accordi con i fornitori, contatta RPC e consulta la rete dei partner professionali.
Fonti
Regolamento (CE) 852/2004, artt. 1, 4 e 5 e allegato II; regolamento (CE) 178/2002, artt. 14, 17, 18 e 19; Ministero della Salute, rintracciabilità; d.lgs. 138/2024.