
Phishing, vishing e falsi operatori: che cosa fare nelle prime ore e quali responsabilità possono emergere
di Avv. Tommaso Rossi — RPC Studio Legale
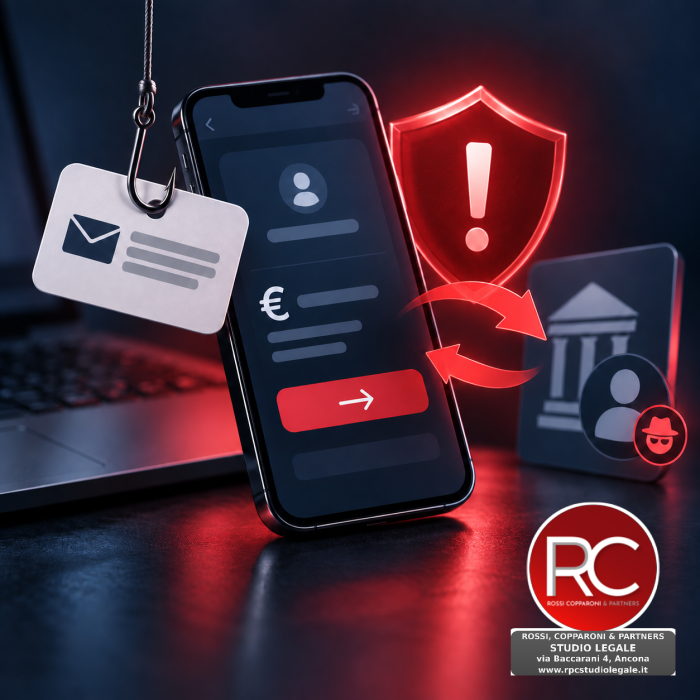
Un messaggio sembra provenire dalla banca. Poco dopo telefona un sedicente addetto alla sicurezza, che conosce nome, numero di telefono e qualche dato del rapporto. Segnala un’operazione sospetta e invita a confermare un codice o a disporre un “bonifico di sicurezza”. Quando la vittima comprende l’inganno, il denaro è già stato trasferito.
È uno schema sempre più sofisticato. Il numero visualizzato può essere falsificato, il linguaggio riproduce quello dell’intermediario e la pressione psicologica induce ad agire senza verifiche. Ma il fatto che il cliente abbia materialmente inserito un codice non chiude automaticamente la questione del rimborso.
Operazione autorizzata o non autorizzata?
Il primo nodo è ricostruire che cosa sia realmente accaduto. Se il truffatore opera senza il consenso del titolare, si discute di operazione non autorizzata. In base al d.lgs. 11/2010, il prestatore di servizi di pagamento deve in linea generale rimborsarla senza ritardo e, al più tardi, entro la fine della giornata operativa successiva a quella in cui ne viene a conoscenza, salvo il caso di un motivato sospetto di frode comunicato all’autorità competente.
L’intermediario deve dimostrare che l’operazione è stata autenticata, correttamente registrata e non inficiata da problemi tecnici. La mera registrazione dell’uso delle credenziali, tuttavia, non dimostra da sola che il cliente abbia agito fraudolentemente o con dolo o colpa grave. La valutazione dipende dalle concrete modalità dell’attacco, dagli avvisi ricevuti, dai sistemi antifrode e dalla riconoscibilità dell’inganno.
Più complesso è il caso nel quale la vittima, manipolata, ordina personalmente il bonifico. Anche qui non basta una formula astratta: occorre verificare la condotta dell’intermediario, la presenza di anomalie rispetto all’operatività abituale, la tempestività dei blocchi e la qualità delle informazioni fornite al cliente.
La verifica del beneficiario
Il Regolamento (UE) 2024/886 ha rafforzato la sicurezza dei bonifici in euro introducendo il servizio gratuito di verifica del beneficiario: prima dell’autorizzazione, il prestatore confronta il nome indicato dal pagatore con l’intestatario dell’IBAN e segnala corrispondenza, quasi corrispondenza o mancata corrispondenza. Il controllo non elimina ogni frode, ma aggiunge un passaggio decisivo contro sostituzioni dell’IBAN ed errori.
Se il cliente prosegue nonostante un avviso chiaro di mancata corrispondenza, la sua scelta avrà rilievo nella ricostruzione del caso. Se, invece, il servizio non è stato eseguito correttamente e ciò determina un trasferimento difettoso, il regolamento prevede conseguenze restitutorie a carico del prestatore responsabile.
Che cosa fare subito
Contattare la banca attraverso i canali ufficiali, chiedere il blocco o il richiamo del bonifico, disconoscere formalmente l’operazione e cambiare le credenziali. Occorre poi conservare messaggi, numeri chiamanti, schermate, e-mail, orari, notifiche e ricevute, evitando di cancellare il dispositivo. La denuncia alle forze dell’ordine è utile per documentare tempestivamente i fatti, anche se non costituisce sempre una condizione per presentare la richiesta di rimborso.
Il reclamo deve ricostruire con precisione la sequenza temporale e chiedere all’intermediario i dati dell’autenticazione e delle verifiche antifrode. Se la risposta non è soddisfacente, possono essere valutati l’Arbitro Bancario Finanziario e, quando necessario, l’azione giudiziaria.
In sintesi: non esiste una regola per cui “se è stato usato il codice, paga sempre il cliente”. Ogni vicenda richiede l’esame delle modalità della frode, degli obblighi di sicurezza della banca e del comportamento concretamente esigibile dalla vittima.
Fonti: Banca d’Italia, truffe nei pagamenti; Banca d’Italia, rimborso delle operazioni non autorizzate; Regolamento (UE) 2024/886.